Coverity
Software security analysis for managing application risks effectively.
No pricing
Scans binary files for security vulnerabilities and risks.
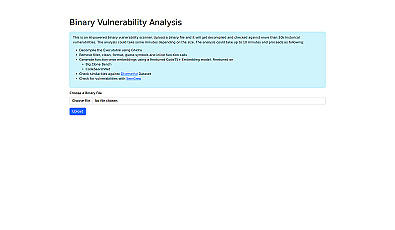
Binary Vulnerability Analysis identifies security weaknesses in software applications by examining their binary files. Users upload executable files, and the analysis checks them against an extensive database of known vulnerabilities.
The process involves decompiling the software and examining its functions closely to spot potential issues.
This analysis is crucial for enhancing software security, ensuring applications run without risks. Organizations can use Binary Vulnerability Analysis to assess third-party applications, analyze malware, and improve their patch management processes. By identifying vulnerabilities early, it supports secure software development and helps maintain compliance with security standards.
Software security analysis for managing application risks effectively.
Automated reporting for pentesting to enhance security assessments.
AI application security for rapid vulnerability detection and resolution.
Security assessments for OpenAI ChatGPT Plugin manifests.
Automated software vulnerability scanning and immediate fixes.
Advanced malware scanning for executable files to enhance security.